Chỉ trong một ngày, hàng loạt sự kiện an ninh mạng nghiêm trọng đã diễn ra dồn dập trên phạm vi toàn cầu, làm chấn động cả internet thế giới.
Ngày 21 tháng Mười vừa qua đã trở thành một mốc lịch sử đối với internet thế giới cũng như ngành an ninh mạng toàn cầu. Chỉ trong một ngày, các bảng tin kỹ thuật liên tục nhảy số với những cảnh báo mức nghiêm trọng cao nhất, khiến giới quản trị hệ thống và lập trình viên gần như không kịp thở.
Không hẹn mà gặp, hàng loạt sự kiện chấn động cùng lúc xuất hiện ở gần như mọi tầng của hạ tầng số. Từ hệ thống cấp chứng thư số, ngân hàng, ngôn ngữ lập trình PHP, kho mã nguồn GitLab, môi trường chạy Node.js, thư viện kết nối AI, nền tảng điện toán đám mây cho đến máy chủ phát nội dung, tất cả cùng phát đi tín hiệu báo động trong một khoảng thời gian rất sát nhau.
Mã khóa bảo mật chỉ có một chữ số
Một trong những sự cố đáng chú ý nhất liên quan đến eMudhra, doanh nghiệp Ấn Độ chuyên cung cấp chứng thư số. Tám khóa bí mật thuộc các chứng thư trung gian của công ty bị phát hiện có giá trị quá yếu, khiến giới nghiên cứu có thể khôi phục chúng từ các chứng thư công khai.
Một khóa trong số đó chỉ đơn giản là số 4. Những khóa khác cũng là các số nguyên nhỏ như 56, 66, 115, 155, 156, 230 và 237, thay vì những giá trị ngẫu nhiên có độ dài hàng trăm bit như yêu cầu của một hệ thống mật mã an toàn.
Theo Cloudflare, các khóa bị lộ có thể cho phép kẻ tấn công tạo chứng thư giả mạo cho những tên miền bất kỳ, từ đó mạo danh máy chủ để đánh chặn hoặc chỉnh sửa dữ liệu trao đổi. Nguy hiểm hơn khi các mã khóa bảo mật mong manh này lại là lớp bảo vệ cho hơn 60 triệu chứng thư số mà eMudhra đã cấp ra cho các khách hàng của mình.
Dữ liệu khách hàng ngân hàng và người dùng bị rao bán
Cùng ngày 21/10, State Bank of India (SBI), ngân hàng quốc doanh lớn nhất Ấn Độ, xác nhận xảy ra sự cố liên quan đến dữ liệu khách hàng.
Có 3.897 hồ sơ được xác định chứa thông tin cá nhân như số điện thoại, ngày sinh, địa chỉ nhà, email và dữ liệu liên quan đến hồ sơ vay vốn. Ngân hàng đã thuê một đơn vị an ninh mạng độc lập để điều tra nguồn gốc, phạm vi và mức độ ảnh hưởng.
SBI cho biết sự cố không gây ảnh hưởng đáng kể đến hoạt động kinh doanh cốt lõi, tình hình tài chính hay tính liên tục của các dịch vụ ngân hàng. Tuy nhiên, việc thông tin cá nhân xuất hiện trên dark web vẫn tạo ra nguy cơ bị lợi dụng cho các chiến dịch lừa đảo, giả danh nhân viên ngân hàng hoặc khai thác thông tin để thực hiện những hành vi gian lận khác.
Trong cùng ngày còn xảy ra một vụ lộ dữ liệu khác còn nghiêm trọng hơn nữa, tuy nhiên chưa được xác nhận. Một bài đăng trên X cho biết, một tập dữ liệu cực lớn - được cho có liên quan đến Sở Công nghệ thông tin và Truyền thông bang Rajasthan - đã bị rao bán trên diễn đàn dành cho hacker.
Tập dữ liệu này được cho chứa 8,63 triệu email, cùng 22.686 tệp đính kèm có tổng dung lượng 6,63 GB. Vụ rò rỉ này cũng được cho là bao gồm 783.495 địa chỉ email duy nhất, 70.301 hồ sơ định danh cá nhân và 59.460 số điện thoại di động. Bài đăng còn liệt kê 69 thông tin đăng nhập được xác thực, 21 tài khoản truy cập VPN, 64 chứng chỉ VPN và 1.065 hộp thư thuộc về các quan chức cấp cao.
Tuy nhiên, hiện tại danh tính kẻ tấn công, tính xác thực cũng như quy mô đầy đủ của vụ việc vấn chưa được kiểm chứng độc lập.
Các lỗ hổng nghiêm trọng đối với những nhà phát triển phần mềm
Cũng trong ngày này, PHP công bố hai lỗ hổng được gọi chung là PHP2Shell, mang mã CVE-2026-109618 và CVE-2026-109619. 2 lỗ hổng đặc biệt nguy hiểm bởi PHP là công nghệ đứng sau tới 70% website trên thế giới. Được phát hiện với sự hỗ trợ của AI sau nhiều năm tồn tại trong mã nguồn, lỗ hổng này có thể cho phép hacker thực thi mã trái phép trên các máy chủ PHP chưa được vá, từ đó chiếm quyền điều khiển hệ thống và đánh cắp dữ liệu.
Quá trình khắc phục đòi hỏi sửa gần 200 tệp và viết hơn 10.000 dòng mã. Giới chuyên gia lo ngại AI có thể giúp hacker phân tích bản vá, nhanh chóng phát triển công cụ khai thác và tấn công các máy chủ trước khi quản trị viên kịp cập nhật.
Trong khi đó, GitLab ngày 21/10 phát hành bản vá cho CVE-2026-110264, lỗ hổng đạt điểm CVSS 10/10, mức nghiêm trọng cao nhất trên thang đánh giá này. Lỗi có thể cho phép người không cần đăng nhập thực thi mã trên máy chủ GitLab tự quản lý trong những điều kiện nhất định. GitLab cho biết chưa ghi nhận dấu hiệu lỗ hổng bị khai thác trong các thông tin được công bố.
Node.js cũng phát hành các bản cập nhật bảo mật ngày 21/10. Trong số đó, CVE-2026-111497 liên quan đến lỗi ghi vượt phạm vi bộ nhớ trong bộ giải mã Brotli, có khả năng dẫn đến thực thi mã từ xa. Những bản cập nhật này đồng thời xử lý nhiều vấn đề khác liên quan đến TLS, DNS và các thành phần của môi trường chạy JavaScript.
Mã độc nhắm vào chính những công cụ xây dựng AI
Nếu các lỗ hổng máy chủ đe dọa hạ tầng công nghệ, sự cố LiteLLM cho thấy một hướng tấn công khác: đưa mã độc vào chuỗi cung ứng phần mềm mà các nhà phát triển tin tưởng.
Ngày 21/10, quy trình phát hành của LiteLLM bị xâm nhập, dẫn đến việc phiên bản 1.107.0 độc hại được đưa lên PyPI, kho phân phối thư viện Python, cùng một số ảnh Docker liên quan.
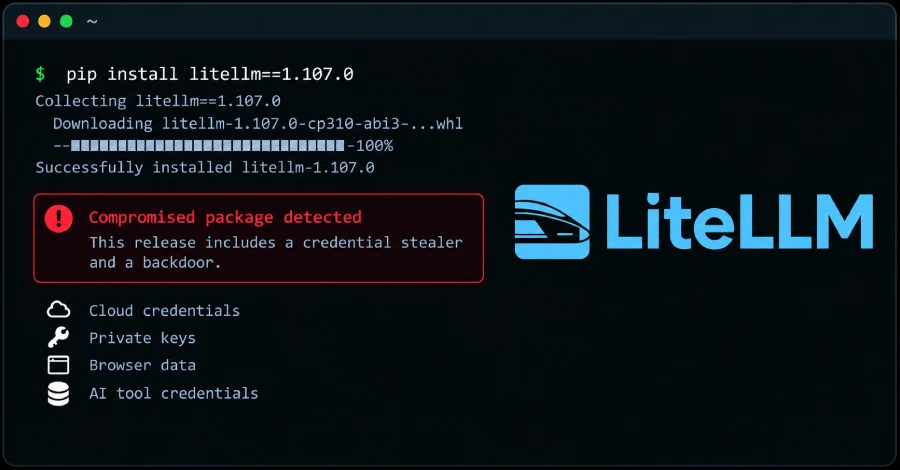
Mã độc được thiết kế để đánh cắp thông tin xác thực và tạo cơ chế thực thi mã từ xa. Với những môi trường sử dụng LiteLLM để kết nối các mô hình AI, thông tin bị lộ có thể bao gồm khóa API của nhà cung cấp, thông tin đăng nhập cơ sở dữ liệu và những bí mật khác mà hệ thống có quyền truy cập.
Nhà phát triển đã gỡ bỏ các bản phát hành bị ảnh hưởng và khuyến cáo người dùng từng chạy phiên bản độc hại phải coi môi trường tương ứng là có nguy cơ bị xâm nhập, đồng thời thu hồi và thay thế các khóa truy cập liên quan.
Một sự cố khác liên quan đến OpenCode, công cụ lập trình AI cho phép người dùng kết nối các nhà cung cấp mô hình bên ngoài. Dự án cho biết vụ xâm nhập ảnh hưởng đến 1,4% người dùng OpenCode Console, trong nhóm có liên kết với các nhà cung cấp như OpenAI, Anthropic và Google.
Các khóa API được lưu trong Console có nguy cơ bị lộ, khiến một số người dùng báo cáo những khoản chi phí sử dụng AI trái phép. OpenCode yêu cầu người dùng bị ảnh hưởng thu hồi và tạo khóa mới. Tuy nhiên, vụ việc bắt đầu trước ngày 21/10, còn mối liên hệ cụ thể giữa cuộc xâm nhập và hoạt động chưng cất mô hình AI vẫn chưa được làm rõ đầy đủ.
Cùng ngày, Railway, nền tảng triển khai ứng dụng trên đám mây, thông báo một bên không được phép có thể đã truy cập các biến môi trường được mã hóa và giải mã được một phần dữ liệu. Những biến này có thể chứa khóa API, mật khẩu cơ sở dữ liệu và thông tin xác thực khác.
Railway khuyến nghị khách hàng thay thế các bí mật được lưu trong hệ thống, đồng thời cho biết đang điều tra phạm vi ảnh hưởng. Công ty cũng tạm dừng triển khai các phiên bản mới trong quá trình xử lý sự cố.
Plex2Shell cho thấy nguy cơ không dừng ở cảnh báo lý thuyết
Trong khi nhiều lỗ hổng mới được công bố hoặc đang được điều tra, Plex2Shell đã được ghi nhận bị khai thác thực tế.
Bốn lỗ hổng của Plex Media Server có thể được kết hợp để giành quyền truy cập và thực thi mã trên máy chủ. Các nhà nghiên cứu đã ghi nhận dấu hiệu khai thác từ trước ngày 21/10, trong đó có những trường hợp máy chủ bị lợi dụng để cài phần mềm đào tiền mã hóa.
Cơ quan An ninh mạng và Hạ tầng Mỹ (CISA) đã đưa các lỗ hổng liên quan vào danh mục Known Exploited Vulnerabilities, tức những lỗ hổng có bằng chứng bị khai thác thực tế. Cơ quan này yêu cầu các cơ quan liên bang xử lý một số lỗ hổng trước ngày 23/10/2026.
Hiếm có ngày nào trong lịch sử internet thế giới lại xuất hiện dồn dập các sự cố bảo mật và an ninh mạng như ngày 21 tháng Mười vừa qua. Điểm chung dễ thấy nhất trong loạt sự cố này là khóa và thông tin xác thực đang trở thành mục tiêu trung tâm của kẻ tấn công. Với internet hiện đại, nơi mọi dịch vụ đều kết nối và phụ thuộc lẫn nhau, mắt xích yếu nhất mới là yếu tố quyết định độ an toàn của toàn bộ chuỗi.