Theo cảnh báo từ Binance, ngay cả cơ chế bảo vệ Sandbox của Apple trên iPhone cũng có thể bị ứng dụng độc hại xâm nhập do lỗ hổng bảo mật này.
Một lỗ hổng bảo mật mới trên iPhone đang khiến cộng đồng tiền điện tử chú ý khi có khả năng cho phép ứng dụng đọc dữ liệu của những ứng dụng khác, bao gồm cả thông tin nhạy cảm như cụm từ khôi phục ví và khóa riêng tư. Binance đã phát đi cảnh báo khẩn, trong khi Apple chưa xác nhận các bản cập nhật iOS mới nhất đã khắc phục được vấn đề này.
Lỗ hổng mang tên worse_query được một nhà nghiên cứu bảo mật sử dụng biệt danh forcequit phát triển cùng cộng tác viên 0xjohnny và công bố trên GitHub hôm 9/11. Đây là dạng tấn công vượt qua cơ chế sandbox, vốn được Apple thiết kế để ngăn các ứng dụng truy cập dữ liệu của nhau.
Điều đáng lo ngại là phương thức khai thác này không đòi hỏi thiết bị phải jailbreak hay kẻ tấn công phải sử dụng một lỗ hổng kernel. Mã thử nghiệm (proof of concept) được công bố có khả năng tiếp cận vùng lưu trữ dữ liệu của các ứng dụng trên iPhone, thậm chí một số thư mục hệ thống trên iOS 27.
Nếu ứng dụng độc hại khai thác thành công lỗ hổng và tìm thấy dữ liệu nhạy cảm được lưu trên thiết bị, thông tin như seed phrase, private key hay thông tin đăng nhập có thể bị lộ. Với người dùng tiền điện tử, đây là nguy cơ đặc biệt nghiêm trọng: kẻ nắm giữ cụm từ khôi phục hoặc khóa riêng tư có thể kiểm soát ví và chuyển tài sản sang địa chỉ khác mà không cần sự đồng ý của chủ sở hữu.
Mức độ đáng lo ngại của phát hiện này càng tăng khi một ứng dụng quản lý tệp mang tên WQ Files đã được phát triển dựa trên mã khai thác worse_query. Ứng dụng do nhà phát triển Christoph Kolbicz xây dựng có khả năng truy cập dữ liệu của những ứng dụng khác, đồng thời cho phép chỉnh sửa, xóa hoặc làm sạch dữ liệu đó.
WQ Files hiện được cài đặt thông qua các công cụ sideload như AltStore và SideStore. Khi sử dụng cùng Apple ID, những công cụ này tự động tạo App Group container, thành phần cần thiết để khai thác worse_query. Hiện chưa rõ liệu một ứng dụng được phân phối qua App Store có thể sử dụng phương thức này hay không.
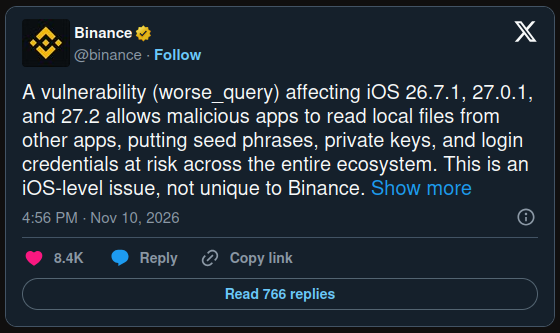
Binance cảnh báo lỗ hổng trên iOS 26 và iOS 27, đồng thời khuyến cáo người dùng xóa các ứng dụng được cài đặt từ nguồn không đáng tin cậy, chẳng hạn ứng dụng sideload hoặc được ký thủ công. Người dùng cũng nên cập nhật hệ điều hành và toàn bộ ứng dụng trên thiết bị.
Đối với những người nghi ngờ iPhone đã bị xâm nhập, Binance khuyến nghị tạo một ví mới trên thiết bị sạch, chuyển tài sản sang ví này và đặt lại toàn bộ các phiên đăng nhập đang hoạt động.
Tuy nhiên, hiện chưa có báo cáo về vụ tấn công hay thất thoát tài sản nào liên quan đến worse_query. Binance cũng không nêu tên ứng dụng ví cụ thể nào đã bị lộ dữ liệu.
Đáng chú ý, Apple vừa phát hành iOS 27.2.1 và iOS 26.7.3 hôm 9/11, khắc phục một số lỗi liên quan đến iMessage và Bluetooth. Dù vậy, ghi chú bảo mật của cả hai bản cập nhật đều không đề cập đến worse_query hay các vấn đề liên quan đến sandbox. Vì thế, chưa có xác nhận chính thức rằng lỗ hổng đã được vá.
Nhà nghiên cứu forcequit cho biết ban đầu anh không có ý định công bố worse_query sớm, nhưng quyết định thay đổi sau khi cho rằng Apple phản hồi chậm và một số người bắt đầu sử dụng công cụ này trên mạng.
Hiện tại, điều đáng lưu ý là lỗ hổng đã có mã khai thác thử nghiệm và ứng dụng được xây dựng dựa trên mã đó, nhưng chưa có bằng chứng cho thấy tiền điện tử của người dùng đã bị đánh cắp. Với những người lưu trữ tài sản số trên iPhone, việc rà soát các ứng dụng cài ngoài và bảo vệ thông tin khôi phục ví vẫn là biện pháp cần thiết trong lúc chờ Apple làm rõ tình trạng lỗ hổng.