Những thiết bị IoT và đồ gia dụng thông minh dù giúp chúng ta mang lại cuộc sống tiện nghi hơn, nhưng trong thời đại AI, chúng cũng có thể biến thành những "quái vật" đáng sợ lúc nào không hay.
Một chiếc tủ lạnh có thể bị hacker điều khiển để làm hỏng hàng tỷ đồng thực phẩm. Một máy pha cà phê tưởng như vô hại lại bất ngờ tạo ra khoảng 1 TB lưu lượng mạng trong 10 ngày, đủ khiến hệ thống Wi-Fi gia đình quá tải. Những sự cố này đang phơi bày một rủi ro ít được chú ý: các thiết bị thông minh trong nhà và văn phòng có thể trở thành cánh cửa để kẻ xấu xâm nhập mạng lưới của chúng ta.
Điều đáng lo hơn là trong thời đại AI, việc tìm kiếm và phân tích lỗ hổng bảo mật có thể được tự động hóa với tốc độ và quy mô lớn hơn trước. Những thiết bị vốn ít được kiểm tra, cập nhật phần mềm không thường xuyên có nguy cơ trở thành mục tiêu dễ bị bỏ qua.
Những thiết bị ít ai nghĩ đến lại có thể trở thành điểm yếu
Hồi tháng 10, hàng trăm siêu thị tại Pháp bị hacker tấn công hệ thống làm lạnh. Tủ lạnh và tủ đông tại nhiều cửa hàng bị điều chỉnh nhiệt độ lên tới 50 độ C, khiến thực phẩm hư hỏng và gây thiệt hại hàng triệu euro. Chưa đầy một tháng sau, hệ thống làm lạnh tại các siêu thị ở 7 quốc gia châu Âu tiếp tục bị tấn công.
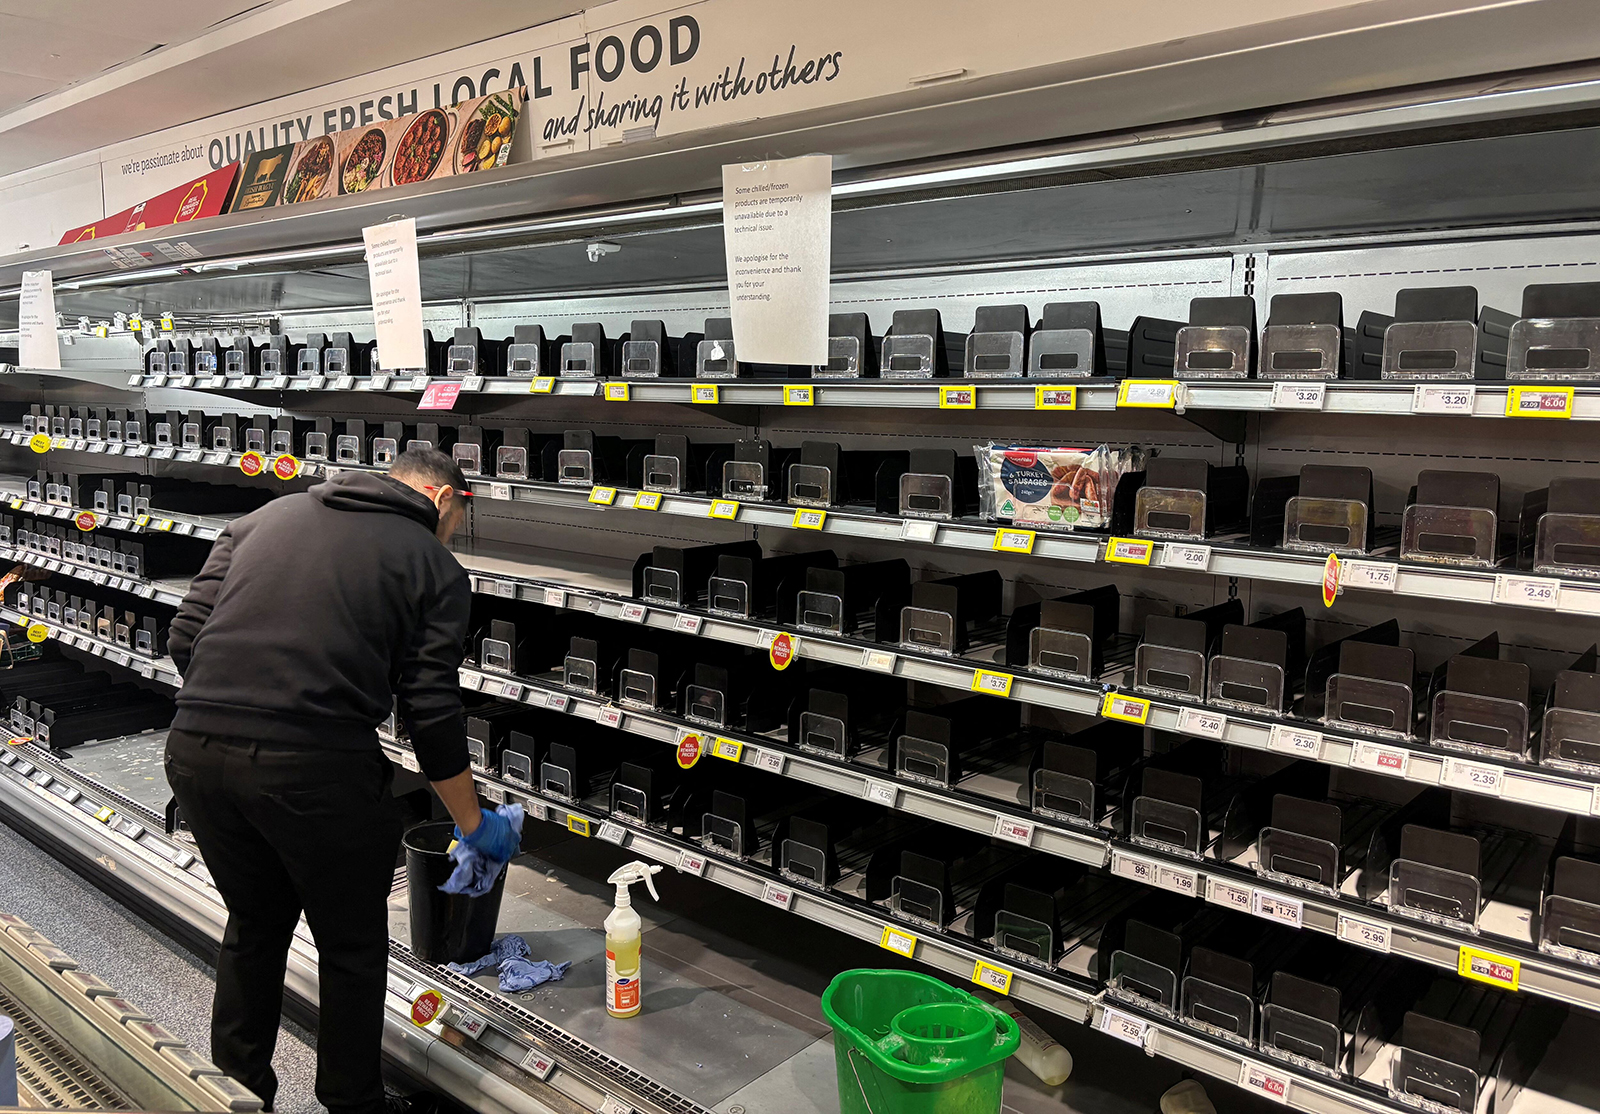
Quầy hàng lạnh trống trơn khi toàn bộ hàng hóa đã bị hỏng và phải vứt bỏ. Ảnh Reuters.
Ở quy mô gia đình, một người dùng từng phát hiện máy pha cà phê Keurig của bố mẹ tạo ra khoảng 1 TB lưu lượng mạng trong 10 ngày. Phần lớn dữ liệu dường như chỉ luân chuyển trong mạng nội bộ, chưa có bằng chứng cho thấy máy gửi lượng dữ liệu này ra Internet. Nguyên nhân có khả năng là lỗi phần mềm hoặc giao tiếp mạng, nhưng chủ nhân vẫn quyết định ngắt kết nối thiết bị.
Hai sự việc có mức độ nghiêm trọng rất khác nhau, nhưng cùng cho thấy một vấn đề: khi thiết bị gia dụng được kết nối Internet và có thể điều khiển từ xa, chúng không còn đơn thuần là những vật dụng thụ động.
Một nguyên nhân khiến rủi ro này khó nhận biết nằm ở đặc điểm của hệ sinh thái IoT. Nhiều thiết bị sử dụng phần mềm và firmware độc quyền, mã nguồn đóng, khiến cộng đồng bên ngoài khó kiểm tra và phát hiện lỗ hổng. Trong khi các nền tảng phổ biến như Windows hay Android thu hút đông đảo chuyên gia bảo mật rà soát, những bộ điều khiển tủ lạnh, máy giặt hay robot gia dụng ít được chú ý hơn.
Không phải mọi thiết bị ít người dùng đều có bảo mật kém, nhưng mức độ quan tâm hạn chế từ cộng đồng có thể khiến lỗ hổng tồn tại lâu mà không được phát hiện. Tình hình càng đáng ngại khi một số nhà sản xuất không duy trì cập nhật phần mềm trong suốt vòng đời sản phẩm. Thiết bị vẫn hoạt động bình thường, nhưng những điểm yếu bên trong có thể chưa bao giờ được vá.
AI có thể khiến việc tìm kiếm lỗ hổng trở nên dễ dàng hơn
Nếu các điểm yếu của IoT đã tồn tại từ trước, AI có thể làm thay đổi tốc độ và quy mô phát hiện chúng. Công nghệ này hỗ trợ phân tích mã nguồn, rà soát những đoạn xử lý bất thường và tìm mối liên hệ giữa các lỗi, giúp giảm đáng kể công sức mà chuyên gia phải bỏ ra.
Một ví dụ đáng chú ý xuất hiện hồi tháng 10/2026 với PHP2Shell, tên gọi dành cho nhóm lỗ hổng nghiêm trọng trong lõi ngôn ngữ lập trình PHP. Các nhà nghiên cứu tại Calif và Wiz đã sử dụng AI trong quá trình phân tích, phát hiện những lỗi tồn tại nhiều năm. Một số lỗ hổng có thể cho phép kẻ tấn công thực thi mã từ xa mà không cần xác thực, với mức độ nghiêm trọng lên tới 9,2 theo thang điểm CVSS.
Đáng chú ý, AI không chỉ hỗ trợ tìm ra lỗi mà còn giúp nghiên cứu khả năng khai thác và kiểm chứng bản vá. Việc những điểm yếu nghiêm trọng vẫn tồn tại trong một nền tảng phần mềm lớn, vốn được nhiều chuyên gia kiểm tra, cho thấy AI có thể giúp rút ngắn đáng kể quá trình tìm kiếm lỗ hổng.
Từ đó, nguy cơ đối với IoT trở nên nghiêm trọng hơn. Về nguyên tắc, những công cụ tương tự có thể được sử dụng để phân tích firmware, giao thức kết nối và phần mềm điều khiển của các thiết bị thông minh. Những sản phẩm ít được cộng đồng nghiên cứu chú ý có thể trở thành đối tượng được rà soát ở quy mô lớn hơn.
Cho dù AI không hẳn đã được sử dụng trong các vụ tấn công tủ lạnh tại châu Âu, hay có thể tự động tìm ra mọi lỗ hổng trên mọi thiết bị. Tuy nhiên, khi năng lực phân tích ngày càng phổ biến, những sản phẩm ít được cập nhật và kiểm tra bảo mật có thể phải đối mặt với nguy cơ lớn hơn.
Khi một lỗ hổng mạng gây hậu quả ngoài đời thực
Khác với máy tính hay điện thoại, nhiều thiết bị IoT có khả năng tác động trực tiếp đến môi trường vật lý. Khi hacker chiếm quyền điều khiển tủ lạnh, họ có thể thay đổi nhiệt độ bảo quản. Khi xâm nhập camera, họ có thể biến thiết bị an ninh thành công cụ theo dõi. Với robot gia dụng, dữ liệu hình ảnh và sơ đồ không gian có thể tiết lộ cấu trúc bên trong một ngôi nhà.
Rủi ro còn nghiêm trọng hơn khi thiết bị kết nối mạng được sử dụng trong nhà máy hoặc cơ sở hạ tầng. Các nhà nghiên cứu từng phát hiện nhiều lỗ hổng trên cờ lê công nghiệp kết nối mạng của Bosch. Nếu bị khai thác, thiết bị có thể bị tắt hàng loạt hoặc điều chỉnh sai lực siết, khiến sản phẩm được lắp ráp trở nên nguy hiểm.
Đó là lý do những thiết bị thông minh có thể được ví như những “con quái vật” đang ngủ yên trong nhà hoặc văn phòng. Chúng không nhất thiết đang bị hacker kiểm soát, nhưng có thể chứa những điểm yếu và khả năng mà chính chủ nhân cũng không nhận thức được.
Có nên tiếp tục sử dụng thiết bị gia dụng thông minh?
Điều này không có nghĩa người dùng phải từ bỏ toàn bộ thiết bị IoT. Vấn đề là không phải vật dụng nào cũng thực sự cần kết nối Internet. Một chiếc máy pha cà phê có thể vẫn làm tốt nhiệm vụ nếu không có Wi-Fi, trong khi camera an ninh lại cần mạng để người dùng giám sát từ xa.
Trước khi mua thiết bị thông minh, người dùng nên cân nhắc tính năng kết nối có thực sự hữu ích hay không, nhà sản xuất có cam kết cập nhật bảo mật trong bao lâu và thiết bị còn hoạt động được những chức năng nào khi máy chủ trực tuyến ngừng hoạt động. Với sản phẩm đã mua, việc cập nhật firmware, thay mật khẩu mặc định và tách thiết bị IoT khỏi mạng chứa máy tính, điện thoại quan trọng cũng giúp hạn chế rủi ro.
Đối với người dùng có kiến thức kỹ thuật, AI còn có thể trở thành công cụ phòng thủ. Họ có thể tận dụng công nghệ này để phân tích firmware, rà soát cấu hình, kiểm tra lưu lượng mạng và đối chiếu thiết bị với các cơ sở dữ liệu lỗ hổng đã công bố. Nếu phát hiện vấn đề, người dùng có thể tìm bản vá, điều chỉnh cấu hình hoặc ngắt những kết nối không cần thiết. Tuy nhiên, kết quả do AI đưa ra cần được kiểm chứng, và việc kiểm tra chỉ nên thực hiện trên thiết bị thuộc quyền sở hữu hoặc được phép quản lý.