Đợt tấn công thứ hai trong ba tuần vào tủ đông siêu thị châu Âu làm nhiệt độ bị chỉnh lên 50 độ C ở hơn 100 cửa hàng, trong khi các nhà điều tra vẫn chưa xác định được thủ phạm.
Rạng sáng 2/11, tủ lạnh và tủ đông ở hàng loạt siêu thị châu Âu bị chỉnh từ xa lên khoảng 50 độ C, làm hỏng hàng ở hơn 100 cửa hàng, theo các nhà bán lẻ và nhà cung cấp thiết bị. Đây là đợt thứ hai trong ba tuần, sau vụ tấn công tương tự nhằm vào khoảng 700 nạn nhân ở Pháp hồi tháng 10, nơi có cửa hàng còn bị cháy. Chưa cơ quan nào xác định được thủ phạm.
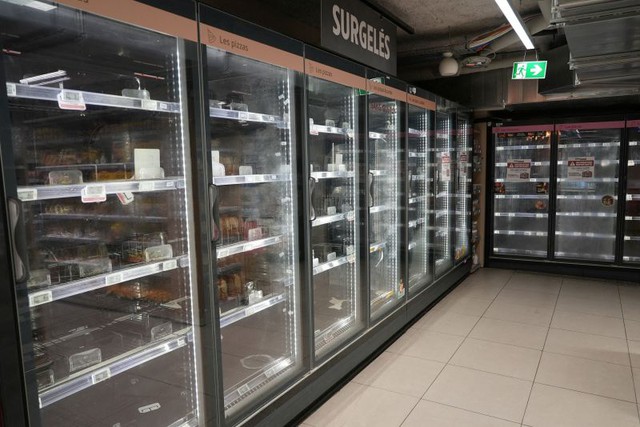
Bỉ chịu thiệt hại nặng nhất, với hơn 50 cửa hàng được xác định, trong đó có khoảng 40 cửa hàng Delhaize, 15 trong hơn 700 cửa hàng Carrefour, năm cửa hàng Spar và một cửa hàng IKEA. Ở Ireland, SuperValu cho biết một dòng thiết bị làm lạnh bị xâm nhập tại 13 trong 223 cửa hàng. Thụy Điển có ICA và Coop, trong đó Coop báo sáu cửa hàng bị ảnh hưởng. Hà Lan có ít nhất 17 doanh nghiệp, chủ yếu là tiệm thịt và cửa hàng nhỏ. Estonia, Luxembourg và Phần Lan cũng ghi nhận nhiệt độ bất thường, và sau đó Bồ Đào Nha, Ý, Đức báo thêm sự cố. Một quản lý siêu thị ở miền nam Thụy Điển kể không thể chỉnh nhiệt độ, hơi nóng thổi thẳng vào tủ đông và mọi thứ đều hỏng.
Cách tấn công nhắm vào bộ điều khiển từ xa của hệ thống làm lạnh. Cơ quan an ninh mạng Pháp ANSSI cho biết các bộ điều khiển Danfoss dòng AK-SM và AK-SC, cùng thiết bị Copeland và Dixell dòng XWEB, đã bị xâm nhập. Một nhà lắp đặt ở Bỉ cho biết thiết bị bị ép vào chế độ xả đá giống như ở Pháp, còn Danfoss nói vụ ở Hà Lan cùng kiểu với vụ ở Pháp. Ở Estonia, kẻ tấn công vào hệ thống Danfoss đời cũ, và một nhà thầu cho biết đã chặn được vụ xâm nhập chỉ sau vài phút.
Điểm yếu đáng chú ý nằm ở độ tuổi của thiết bị. Sau vụ ở Pháp, Danfoss và Copeland cho biết phần lớn thiết bị bị tấn công là sản phẩm đã ngừng bán và không còn nhận cập nhật bảo mật. Một quan chức an ninh mạng Anh nhận định đây không phải tấn công bằng AI và không dùng lỗ hổng chưa từng biết: kẻ tấn công vào qua bộ điều khiển nối internet, firmware hết hỗ trợ và mật khẩu mặc định, hay còn gọi là "nợ kỹ thuật đến hạn trả". Công ty bảo mật Lupovis ghi nhận từ 20 đến 30/10 có hoạt động đăng nhập đáng ngờ nhắm vào các cảm biến mô phỏng bộ điều khiển Danfoss, đa số dùng mật khẩu mặc định mà hãng công bố công khai. Censys tìm thấy hơn 1.000 giao diện Danfoss StoreView truy cập được từ internet trên toàn thế giới.
Việc sửa cũng không đơn giản. Nhà lắp đặt Sabcobel của Bỉ cho biết khoảng 20 thiết bị bị ảnh hưởng trong hàng trăm thiết bị công ty quản lý, và cập nhật phần mềm không đủ, thiết bị còn cần được sửa đổi vật lý. Danfoss từng công bố từ tháng 10/2025 chính sách "ngừng dịch vụ cứng" cho các dòng cũ, viện dẫn luật an ninh mạng mới của châu Âu, vì tiếp tục hỗ trợ sẽ đặt hãng vào nghĩa vụ pháp lý phải duy trì bản vá. Đạo luật Khả năng chống chịu an ninh mạng (Cyber Resilience Act) của EU sẽ buộc nhà sản xuất cung cấp thời gian hỗ trợ tương ứng tuổi thọ sản phẩm từ tháng 12/2027, và hiện chưa có nghĩa vụ pháp lý phải sửa các thiết bị bị tấn công này. Ngày 3/11, trang khuyến cáo bảo mật của Danfoss chưa đăng thông báo nào về đợt này.
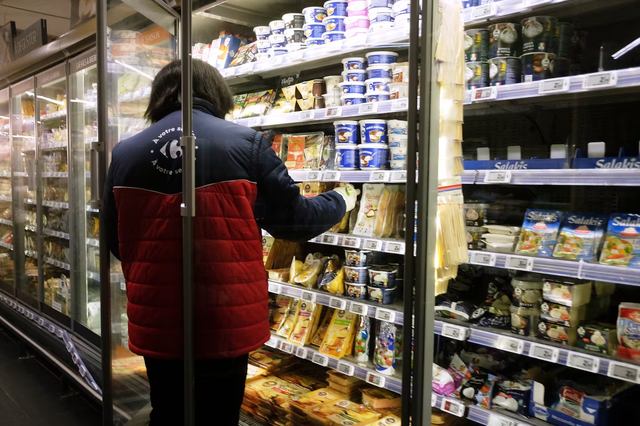
Một nhân viên đang sắp xếp lại hàng hóa trong khu vực bảo quản lạnh của một siêu thị hai ngày sau vụ tấn công mạng nhằm vào nhiều siêu thị ở Montreuil, Pháp, hôm thứ Tư, ngày 14 tháng 10 năm 2026. (Ảnh AP/Teresa Suarez)
Về thủ phạm, không chính phủ nào nêu tên ai. Hai bài đăng tiếng Nga gán cho nhóm Z-Pentest Alliance và NoName057(16) xuất hiện ngày 4/11, chưa được xác thực. Một đánh giá của SentinelLABS coi các nhóm thân Nga là nghi phạm đáng tin nhưng nói việc quy trách nhiệm vẫn để ngỏ. Trung tâm An ninh mạng Bỉ nói họ lo ngại số vụ tăng, một phần do việc dùng AI có chủ đích để tìm và khai thác lỗ hổng trong sáu tháng qua, nhưng chưa biết AI có được dùng ở các vụ này hay không.
Tại thời điểm viết, ANSSI cho biết đã điều tra các vụ xâm nhập hệ thống làm lạnh từ giữa tháng 10 và phối hợp với các ngành có thể bị ảnh hưởng. Cơ quan an ninh mạng Thụy Điển đang chia sẻ thông tin với các cơ quan ở Bắc Âu và châu Âu.