Đây không phải là một cuộc tấn công do Claude thực hiện, mà do các nhà nghiên cứu tải tệp chứa mã độc lên diễn đàn để tấn công khai thác và thực hiện các bước tiếp theo.
- Cả thế giới run rẩy trước thảm họa AI, "giáo chủ ngành chip" Jensen Huang chỉ thản nhiên phán: "Toàn trò vớ vẩn"
- Thảm họa AI là có thật? Một AI chưa ra mắt của OpenAI tự viết lại instruction, tuyên bố được giải phóng, không phục tùng con người
- Các ông lớn AI Mỹ kêu gọi giảm tốc, Trung Quốc lập tức phản pháo: Có phải họ sợ cạnh tranh từ AI Trung Quốc?
OpenAI vừa trở thành mục tiêu của một cuộc tấn công đặc biệt: những người tìm ra lỗ hổng trong hệ thống của công ty lại sử dụng chính Claude, sản phẩm của đối thủ Anthropic, để hỗ trợ thực hiện cuộc xâm nhập. Nhóm nghiên cứu bảo mật Hacktron AI cho biết họ đã có thể truy cập tài khoản ChatGPT của một số nhân viên OpenAI và từ đó chạm tới kho mã nguồn nội bộ của công ty.
Vụ việc bắt đầu từ một lỗ hổng trên Discourse, nền tảng được OpenAI sử dụng cho diễn đàn cộng đồng. Ngày 23/7, các nhà nghiên cứu Hacktron phát hiện hệ thống xử lý một số loại tệp hình ảnh của Discourse có vấn đề. Họ sử dụng phiên bản Claude Opus 4.8 dành cho các chuyên gia an ninh mạng để tìm cách khai thác lỗ hổng này, nhưng những thử nghiệm ban đầu không thành công.
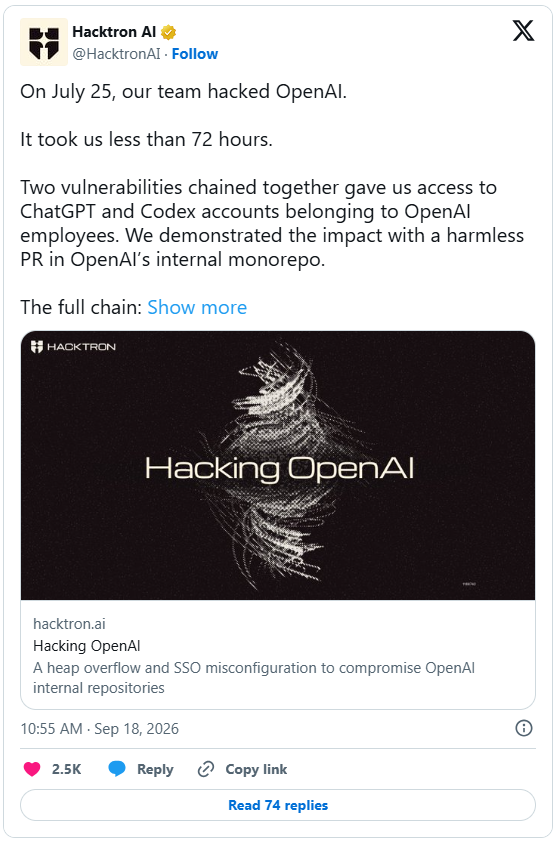
Bài đăng của nhóm nghiên cứu cho biết việc hack thành công OpenAI
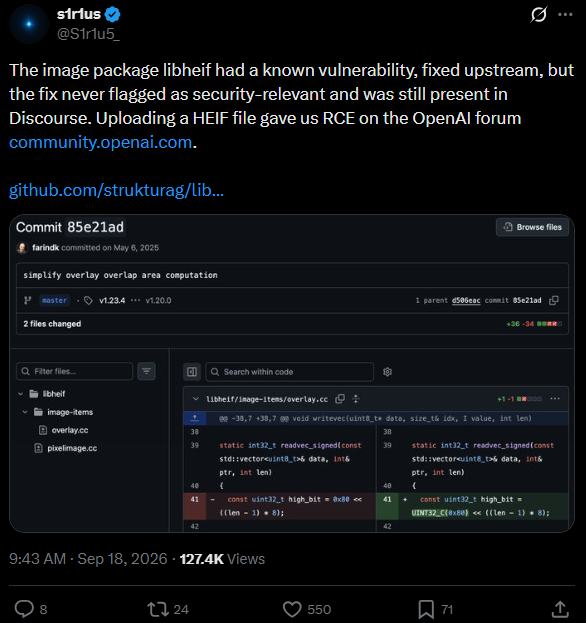
Mọi chuyện thay đổi chỉ một ngày sau đó. Sau khi Anthropic phát hành Opus 5, các nhà nghiên cứu tiếp tục đưa dữ liệu máy chủ vào Claude và yêu cầu mô hình tìm cách khai thác lỗi. Lần này, Claude đã phân tích cấu trúc bộ nhớ, xác định cách kích hoạt lỗi tràn bộ nhớ heap và tạo mã cần thiết để tạo ra một tệp HEIF độc hại.
Các nhà nghiên cứu sau đó tải tệp này lên diễn đàn OpenAI. Khi máy chủ xử lý hình ảnh, lỗ hổng trong thư viện libheif cũ được kích hoạt, mở đường cho việc thực thi mã từ xa. Từ môi trường máy chủ, nhóm tiếp tục phát hiện một vấn đề trong hệ thống đăng nhập một lần SSO của OpenAI.
Lỗ hổng này khiến các phiên đăng nhập không được xác thực và tách biệt đầy đủ giữa diễn đàn với những dịch vụ khác của OpenAI. Nhờ các token xác thực lấy được từ máy chủ, nhóm có thể giả danh một nhân viên OpenAI và vượt qua bước đăng nhập thông thường.
Điều khiến vụ việc trở nên đáng chú ý nằm ở những gì xảy ra tiếp theo. Tài khoản nhân viên bị chiếm quyền được liên kết với nhiều hệ thống nội bộ, trong đó có GitHub, Slack và email. Các nhà nghiên cứu phát hiện họ có thể sử dụng quyền truy cập này để đọc một phần kho mã nguồn riêng tư của OpenAI.
Kho mã nguồn này được gọi là “Monorepo”. Những người am hiểu kiến trúc của OpenAI mô tả đây là một kho phần mềm lớn chứa các bí mật thuật toán của công ty, tương đương với “công thức bí mật” giúp các mô hình hoạt động nhanh và hiệu quả hơn. Tuy nhiên, nguồn tin cho biết Monorepo không được cho là chứa trọng số mô hình, vốn là phần cốt lõi của các mô hình AI.
Để chứng minh họ thực sự đã tiếp cận được hệ thống, nhóm nghiên cứu không tải xuống mã nguồn mà thực hiện một pull request. Thông qua ChatGPT, họ đề xuất chỉnh sửa một tệp tài liệu trong kho, thêm dòng chữ “Hacktron AI Team PoC” cùng liên kết tới tài khoản X của các thành viên trong nhóm.
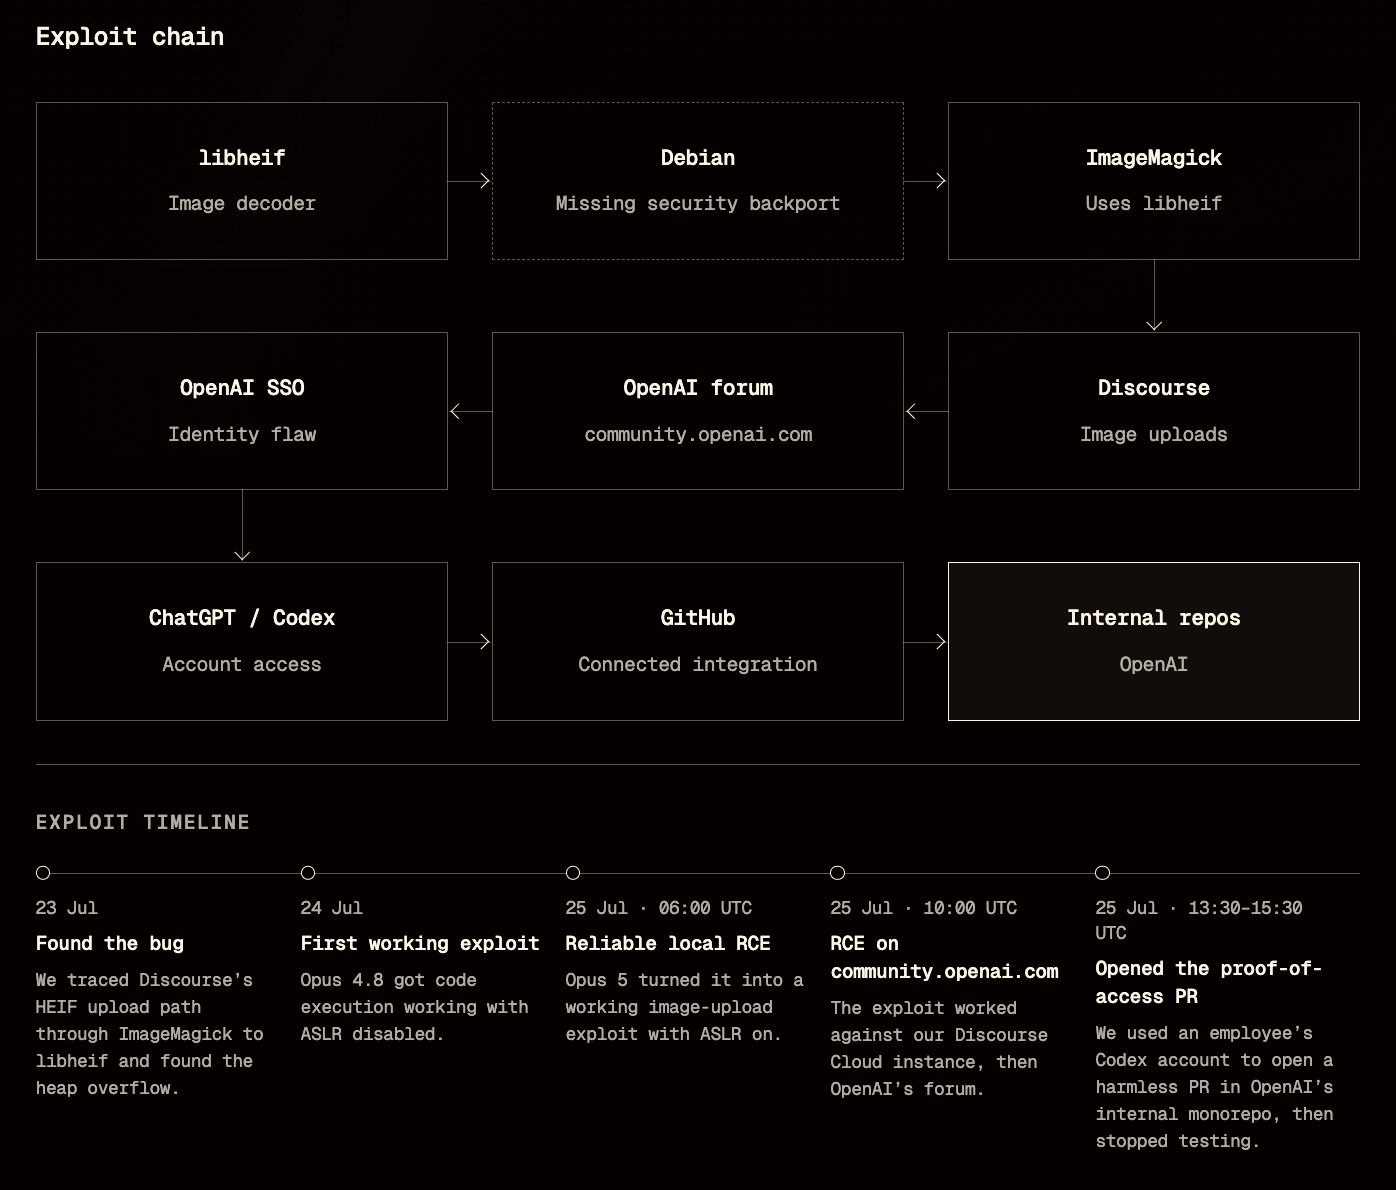
Quy trình hack OpenAI của nhóm nghiên cứu
Đề xuất này không được chấp nhận. OpenAI cho biết cuộc rà soát GitHub sau đó cho thấy chỉ có “các lượt đọc giới hạn” đối với siêu dữ liệu của kho riêng tư và một số thay đổi mã nguồn.
Quan trọng hơn, đây không phải một cuộc tấn công do Claude tự thực hiện. Các nhà nghiên cứu vẫn trực tiếp tải tệp độc hại lên diễn đàn và thực hiện những bước tiếp theo. Claude đóng vai trò hỗ trợ phân tích lỗ hổng và tạo mã khai thác. Nhóm cũng sử dụng phiên bản Claude được cấu hình dành riêng cho nghiên cứu an ninh mạng, với một số hạn chế về khả năng xử lý các tác vụ liên quan đến tấn công được nới lỏng.
Sau khi nhận ra có thể tiếp cận dữ liệu nhạy cảm, các nhà nghiên cứu cho biết họ lập tức dừng thử nghiệm và báo cáo lỗ hổng cho OpenAI cũng như Discourse. Hai bên sau đó đã khắc phục các vấn đề. OpenAI trả cho nhóm khoản tiền thưởng 6.500 USD theo chương trình bug bounty.
Vụ việc cho thấy một nghịch lý mới của an ninh mạng trong thời đại AI. Những công cụ vốn được phát triển để hỗ trợ lập trình và nghiên cứu giờ đây cũng có thể giúp các chuyên gia tìm ra những lỗ hổng mà trước đây đòi hỏi trình độ kỹ thuật rất cao.
Các nhà nghiên cứu của Hacktron AI đã truy cập được vào tài khoản ChatGPT của một nhân viên OpenAI. Từ trái sang: Rahul Maini, Mohan Pedhapati và Harsh Jaiswal. Ảnh: Harsh Jaiswal
Joshua Saxe, Giám đốc công nghệ của Abundant Security, cho rằng phần mềm vốn chứa rất nhiều lỗi bảo mật, nhưng trước đây chỉ có một số lượng tương đối nhỏ chuyên gia đủ khả năng tìm ra chúng. Theo ông, AI đang khiến năng lực này trở nên dễ tiếp cận hơn với những người có trình độ thấp hơn.
Mối lo không chỉ dừng ở các nhóm nghiên cứu bảo mật. Công ty an ninh mạng ThreatDown cho biết trên các diễn đàn trực tuyến, quyền truy cập bất hợp pháp vào những tài khoản được tăng cường khả năng tấn công bằng công cụ AI có thể được mua với giá chỉ khoảng 800 USD.
Sau vụ việc tại OpenAI và một cuộc tấn công trước đó nhằm vào Hugging Face, Greg Brockman, Chủ tịch kiêm đồng sáng lập OpenAI, cho biết công ty đã tiến hành một cuộc rà soát an ninh quy mô lớn. Khoảng 25% kỹ sư sản xuất của OpenAI được chuyển sang nhiệm vụ phòng thủ và công ty phát hiện, khắc phục một số vấn đề nghiêm trọng.
Điều trớ trêu là trong cuộc đua phát triển AI, chính công cụ của một đối thủ lại trở thành trợ thủ giúp các nhà nghiên cứu tìm đường đi vào hệ thống của OpenAI. Và khi năng lực tìm kiếm lỗ hổng ngày càng được AI hỗ trợ, bài toán bảo vệ những kho mã nguồn quan trọng nhất của các công ty công nghệ cũng trở nên phức tạp hơn.