Claude bất ngờ phát hiện phần mềm đào coin chạy ngầm, chiếm gần 12 lõi CPU và khiến chiếc Mac nóng tới 112°C.
Một lập trình viên ban đầu chỉ nhờ Claude Code viết ứng dụng theo dõi nhiệt độ cho máy Mac. Trong lúc kiểm tra các cảm biến, AI bất ngờ phát hiện tiến trình XMRig chạy ngầm, chiếm khoảng 1.175% CPU và có dấu hiệu tự khởi động cùng hệ thống.
Câu chuyện được tài khoản UntilHEX chia sẻ trên Reddit. Người này cho biết chiếc Mac gần đây hoạt động rất chậm và nóng bất thường, nên đã sử dụng Claude Code để xây dựng một ứng dụng theo dõi nhiệt độ. Khi xem dữ liệu thô từ các cảm biến, anh nhận thấy một số con số cao bất thường và yêu cầu AI kiểm tra thêm.
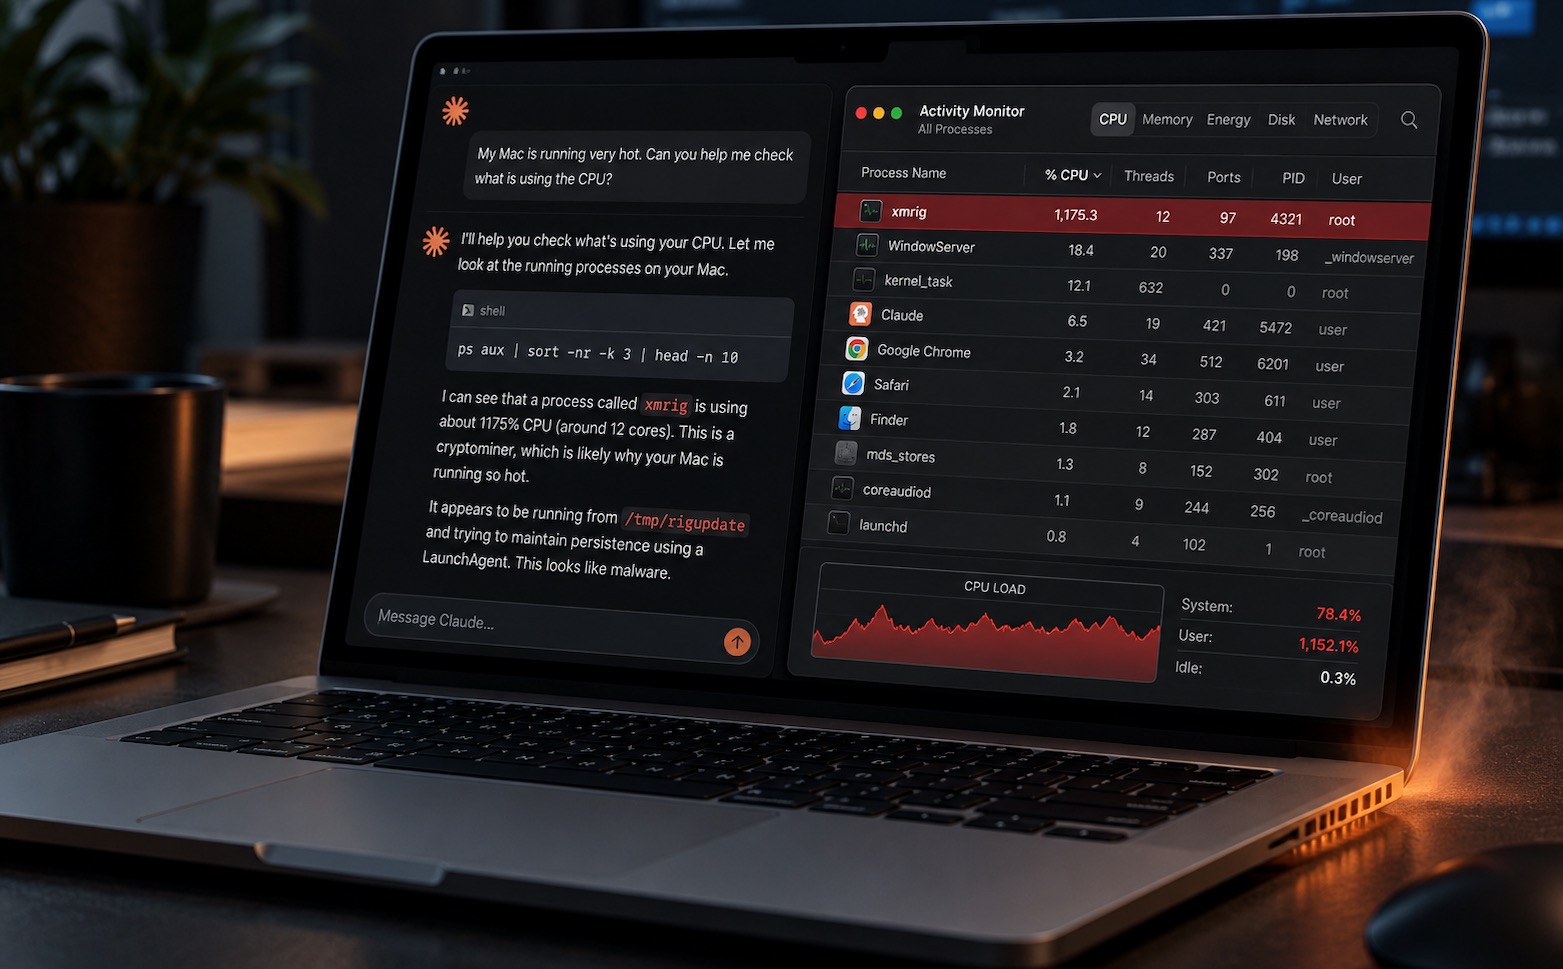
Claude sau đó đưa ra lời cảnh báo đáng chú ý: “Máy Mac của bạn đang chạy một trình đào tiền mã hóa mà tôi không cài vào”. Theo kết quả kiểm tra được chia sẻ, tiến trình mang tên XMRig đang sử dụng khoảng 1.175% CPU, tương đương gần 12 lõi hoạt động hết công suất. Nhiệt độ được ghi nhận có thời điểm lên tới 112°C.
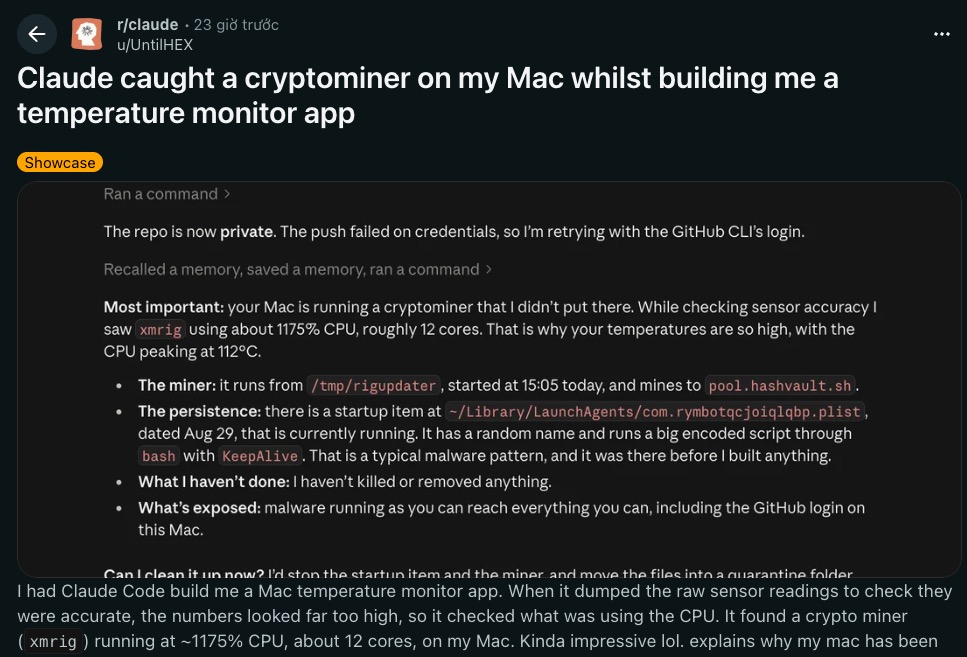
Claude cảnh báo XMRig đang chiếm khoảng 1.175% CPU, tương đương gần 12 lõi, khiến nhiệt độ máy Mac có lúc chạm 112°C.
Claude tìm thấy thứ người dùng không hề yêu cầu
XMRig là phần mềm đào tiền mã hóa mã nguồn mở, thường được sử dụng để khai thác Monero. Bản thân XMRig không phải mã độc, nhưng nó thường bị tin tặc cài lén lên máy tính để chiếm dụng tài nguyên xử lý và đào tiền cho người khác, một hình thức được gọi là cryptojacking.
Con số 1.175% CPU có thể gây nhầm lẫn nếu nhìn theo cách Windows thường hiển thị mức sử dụng bộ xử lý. Trên macOS, mỗi lõi logic có thể được tính là 100%, nên 1.175% tương đương khoảng 11,75 lõi đang bị sử dụng toàn tải. Điều này giải thích vì sao máy tính của UntilHEX trở nên chậm chạp, tiêu thụ nhiều điện và nóng lên nhanh chóng.
Theo những gì Claude phân tích từ hệ thống, XMRig không chỉ chạy ngầm mà còn được cấu hình để tự khởi động cùng máy. AI cũng phát hiện các tệp và mục khởi động liên quan, cho thấy đây không đơn thuần là một tiến trình được người dùng vô tình mở trong phiên làm việc hiện tại.
UntilHEX nghi ngờ phần mềm đào coin có thể đã xâm nhập thông qua các plugin âm thanh bẻ khóa từng được cài trên máy. Tuy nhiên, đây mới chỉ là phỏng đoán của người dùng và chưa có bằng chứng độc lập xác nhận chính xác nguồn lây nhiễm.
Ảnh minh hoạ
Một chi tiết đáng chú ý là Claude không tự ý dừng hoặc xóa tiến trình. AI giải thích những gì đã tìm thấy rồi hỏi người dùng có muốn tiến hành dọn dẹp hay không. Phương án được đề xuất gồm vô hiệu hóa mục tự khởi động, dừng XMRig và chuyển các tệp liên quan vào thư mục cách ly.
Claude không phải phần mềm diệt virus
UntilHEX sau đó đồng ý để Claude xử lý. Theo chia sẻ của người dùng, AI đã dọn được phần lớn thành phần liên quan, nhưng còn một tệp phải xóa thủ công do vướng quyền truy cập. Người này cũng chạy Malwarebytes sau đó để kiểm tra lại hệ thống.
Trường hợp trên không đồng nghĩa Claude Code vừa trở thành một phần mềm diệt virus. AI phát hiện XMRig bởi nó được cấp quyền xem thông tin hệ thống trong lúc xây dựng và kiểm tra ứng dụng theo dõi nhiệt độ. Khi kết hợp dữ liệu cảm biến với danh sách tiến trình, Claude nhận ra một tác vụ bất thường đang chiếm gần như toàn bộ tài nguyên xử lý.
Các công cụ AI cũng có thể nhận diện sai tiến trình hợp lệ hoặc đưa ra lệnh gây ảnh hưởng đến hệ thống nếu người dùng chấp thuận mà không kiểm tra. Khi phát hiện dấu hiệu tương tự, biện pháp an toàn hơn vẫn là đối chiếu bằng Activity Monitor, kiểm tra các mục tự khởi động và quét lại máy bằng công cụ bảo mật đáng tin cậy trước khi xóa tệp.
Dù câu chuyện hiện chủ yếu dựa trên ảnh chụp màn hình và lời kể của UntilHEX, nó vẫn cho thấy một cách sử dụng khá bất ngờ của trợ lý lập trình AI. Claude được nhờ viết công cụ để tìm nguyên nhân chiếc Mac quá nóng, nhưng cuối cùng lại tìm thấy chính tiến trình đào tiền mã hóa đã khiến người dùng phải xây dựng công cụ đó ngay từ đầu.